
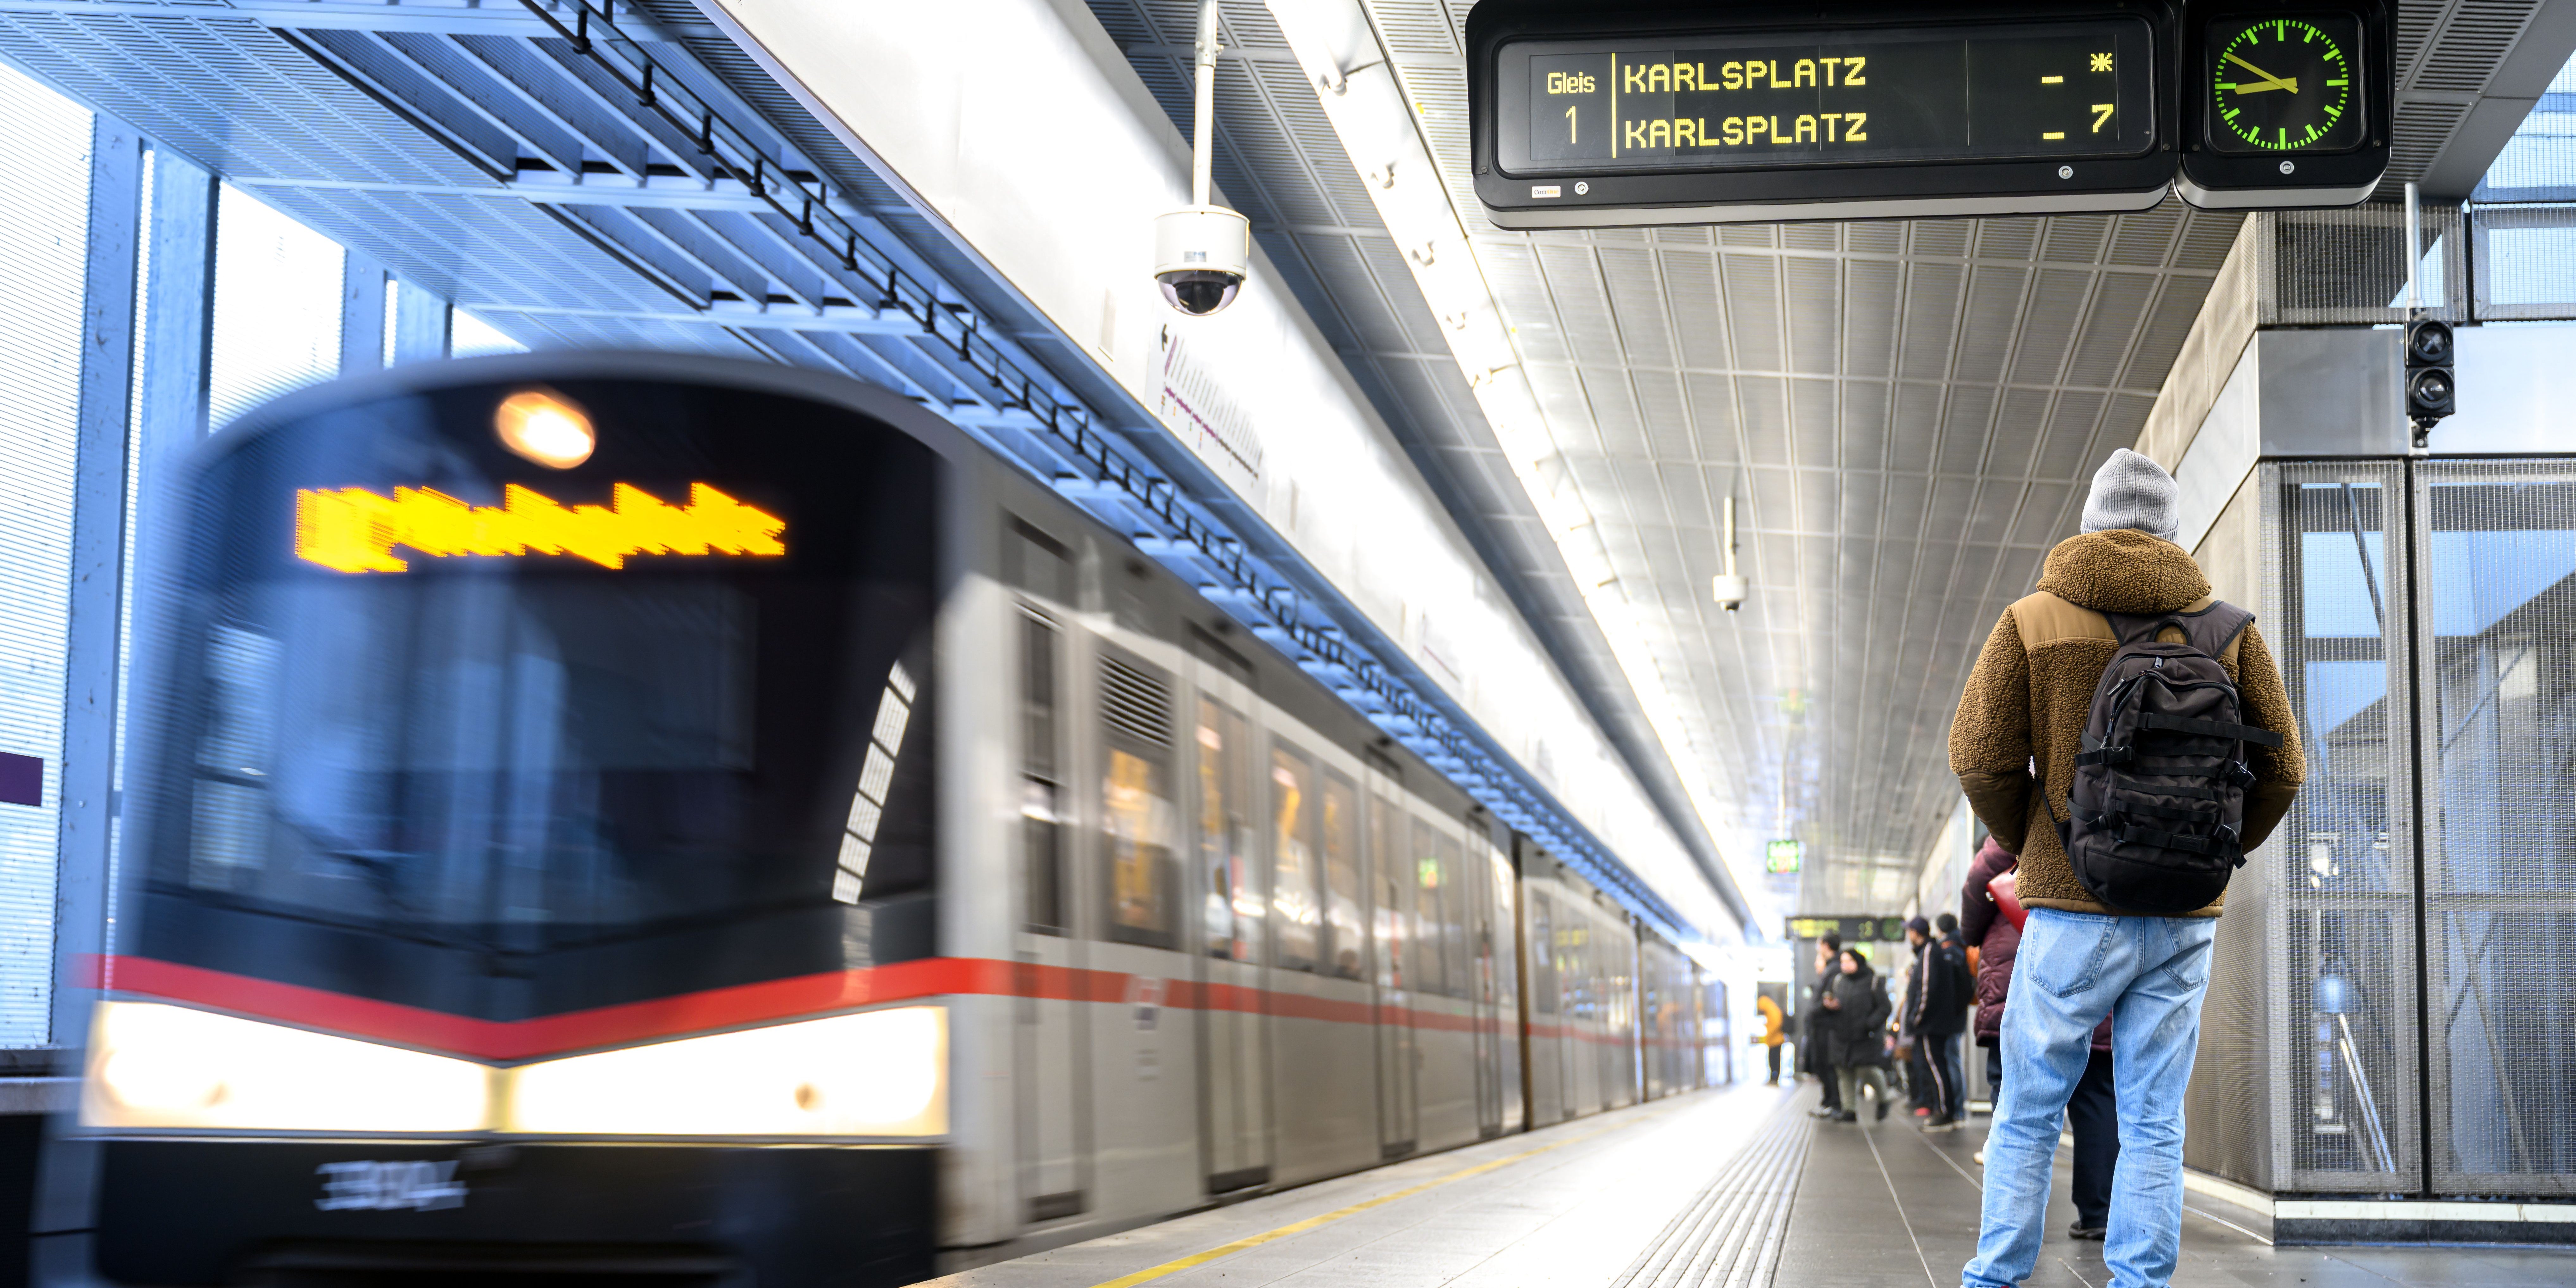
Wien. Keine Echtzeitdaten in der App "Wien Mobil" sowie auf der Homepage der Wiener Linien: Grund dafür waren IT-Probleme durch eine Störung in der Skriptsprache PHP. Eine Pressesprecherin bestätigte gegenüber oe24, dass eine extern eingespeiste "Datendrehscheibe" betroffen gewesen sei. Für Fahrgäste war eine Fahrplanung online deshalb stundenlang nicht möglich. Aber: Sämtliche Fahrzeuge und Öffis der Wiener Linien fuhren trotz der Systemstörung korrekt. IT-Mitarbeiter arbeiteten an einer Lösung. Am späten Abend gab es Entwarnung: Die "Wien Mobil"-App ging wieder, die Probleme wurden behoben.
Auch interessant
Massive Sicherheitslücke legt Systeme lahm
Die Ursache liegt in einer kritischen Schwachstelle namens "PHP2Shell" (CVE-2026-109618 und CVE-2026-109619). Das Deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI), das PHP-Sicherheitsteam sowie die Firmen "Huntress" und "Sansec" warnen vor den Lücken. Diese betreffen alle ungepatchten Versionen ab PHP 5 und erhielten die höchste Risikostufe 10 von 10. "Sansec" geht davon aus, dass Angriffe bereits 15 Minuten nach der Veröffentlichung gestartet sind. Kriminelle können dabei ohne Anmeldung einen eigenen Schadcode ausführen, Webseiten komplett übernehmen, sensible Daten stehlen oder Infrastrukturen missbrauchen.
Zahlreiche Institutionen präventiv offline
PHP bildet das Fundament für rund 75 Prozent aller Webseiten – darunter Content-Management-Systeme wie WordPress mit 400 bis 500 Millionen Seiten sowie Moodle, Joomla!, Typo3 und Drupal. Das BSI stuft das Risiko mit "3 / Orange" als außerordentlich hoch ein und empfiehlt im Zweifel eine Trennung vom Netz.
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund.
In Österreich wurden zahlreiche IT-Dienste vorsorglich vom Netz genommen. Betroffen sind Universitäten wie die Universität Wien (inklusive "Moodle", "u:cloud", "Webmail" und "BigBlueButton"), die WU Wien, die TU Wien, die BOKU Wien, die MedUni Wien und die Johannes Kepler Universität Linz. Auch Firmen wie Voestalpine und Novomatic, das Landesportal Burgenland, Medien wie APA-OTS und NÖN sowie der ÖAMTC haben Angebote deaktiviert. In Deutschland schalteten unter anderem die Stadt Mainz und die Berliner Charité Systeme ab.
OE24 TV Live-Stream
OE24 TV Live-Stream
Fehler im Artikel gefunden?Jetzt melden